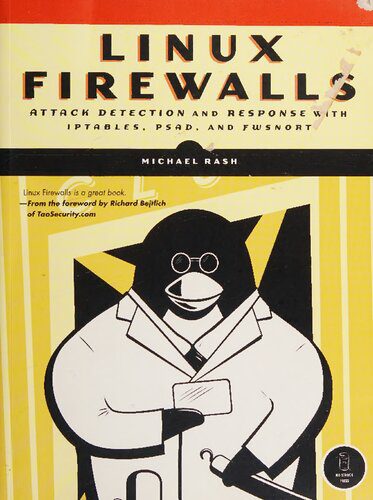
عنوان فارسیفایروال های لینوکس: تشخیص حمله و پاسخ با iptables، psad و fwsnort
عنوان اصلیLinux Firewalls: Attack Detection and Response with iptables psad and fwsnort
ویرایش1
ناشرNo Starch Press
نویسندهMichael Rash
ISBN 1593271417 9781593271411
سال نشر2007
زبانEnglish
تعداد صفحات340
دسته
امنیت
فرمت کتابpdf – قابل تبدیل به سایر فرمت ها
حجم فایل18 مگابایت
آنتونی رابینز میگه : من در 40 سالگی به جایی رسیدم که برای رسیدن بهش 82 سال زمان لازمه و این رو مدیون کتاب خواندن زیاد هستم.
توضیحاتی در مورد کتاب مدیران سیستم باید از آسیبپذیریهای امنیتی جدیدی که شبکههایشان را هر روز در معرض دید قرار میدهند، جلوتر باشند. فایروال و سیستمهای تشخیص نفوذ (IDS) دو سلاح مهم در این مبارزه هستند که به شما امکان میدهند به طور فعال دسترسی را رد کرده و ترافیک شبکه را برای نشانههای حمله کنترل کنید.فایروالهای لینوکس جزئیات فنی فایروال iptables و Netfilter را مورد بحث قرار میدهند. چارچوبی که در هسته لینوکس ساخته شده است، و توضیح میدهد که چگونه فیلترینگ قوی، ترجمه آدرس شبکه (NAT)، ردیابی وضعیت و قابلیتهای بازرسی لایه برنامه را ارائه میکنند که با بسیاری از ابزارهای تجاری رقابت میکنند. شما یاد خواهید گرفت که چگونه iptable ها را به عنوان IDS با psad و fwsnort استقرار دهید و چگونه یک لایه احراز هویت قوی و غیرفعال در اطراف iptables با fwknop بسازید.نمونه های عینی مفاهیمی مانند تجزیه و تحلیل گزارش و خط مشی های دیوار آتش، احراز هویت غیرفعال شبکه و مجوز، ردیابی بستههای بهرهبرداری، شبیهسازی مجموعه قوانین Snort و موارد دیگر با پوشش این موضوعات:احراز هویت غیرفعال شبکه و اثرانگشت سیستمعامل تجزیه و تحلیل گزارش و خطمشیهای iptables تشخیص حمله لایه برنامه با پسوند مطابقت رشته iptables ساخت مجموعه قوانین iptables که یک Snort را شبیهسازی میکند. قوانین تنظیم پورت در مقابل مجوز تک بسته (SPA) ابزارهایی برای تجسم گزارشهای iptablesقطعات کد Perl و C مثالهای عملی ارائه میدهند که به شما کمک میکنند تا استقرار فایروالهای لینوکس را به حداکثر برسانید. اگر شما مسئول ایمن نگه داشتن یک شبکه هستید، فایروال های لینوکس را در تلاش برای درک حملات و استفاده از iptables-همراه با psad و fwsnort-برای شناسایی و حتی جلوگیری از خطرات ارزشمند خواهید یافت.فایروال Netfilter ساخته شده است. به لینوکس قابلیت هایی را ارائه می دهد که با بسیاری از فایروال های تجاری رقابت می کند. این مرجع جدید با ارائه مثال های عینی برای نشان دادن مفاهیم، استفاده از Netfilter را به عنوان یک سیستم تشخیص نفوذ (IDS) با ترکیب آن با مجموعه قوانین Snort و نرم افزار سفارشی موجود در سایت نویسنده، cipherdyne، بررسی می کند. org.xix، 308 ص. : 24 سانتی مترشامل نمایه



نقد و بررسیها
هیچ دیدگاهی برای این محصول نوشته نشده است.