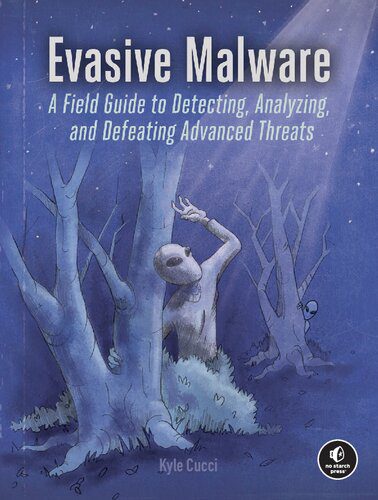
عنوان فارسیبدافزار فراری: درک تهدیدهای فریبنده و دفاع از خود
عنوان اصلیEvasive Malware: Understanding Deceptive and Self-Defending Threats
ویرایش1
ناشرNo Starch Press
نویسندهKyle Cucci
ISBN 1718503261 9781718503274
سال نشر2024
زبانEnglish
تعداد صفحات490
دسته
امنیت
فرمت کتابpdf – قابل تبدیل به سایر فرمت ها
حجم فایل9 مگابایت
آنتونی رابینز میگه : من در 40 سالگی به جایی رسیدم که برای رسیدن بهش 82 سال زمان لازمه و این رو مدیون کتاب خواندن زیاد هستم.
توضیحاتی در مورد کتاب با این اولین راهنمای تجزیه و تحلیل نرم افزارهای مخرب ویندوز که برای جلوگیری از شناسایی فعالانه و ابزارهای پزشکی قانونی طراحی شده است، با بدافزارهای پیشرفته به سرعت برسید.همه ما از Stuxnet، ShadowHammer، آگاه هستیم. Sunburst و حملات مشابهی که از فرار برای مخفی ماندن استفاده می کنند و در عین حال از خود در برابر شناسایی و تجزیه و تحلیل دفاع می کنند. از آنجایی که تهدیدهای پیشرفته ای مانند این می توانند برای فرار از تشخیص، سازگار شوند و در برخی موارد، خود را تخریب کنند، حتی کارکشته ترین محققین هم می توانند از کمک کمی برای تجزیه و تحلیل استفاده کنند. بدافزار Evasive شما را با تکنیکهای فراری که توسط نرمافزارهای مخرب امروزی استفاده میشود آشنا میکند و به شما نشان میدهد که چگونه آنها را شکست دهید.پس از یک دوره آموزشی در مورد استفاده از تجزیه و تحلیل کد استاتیک و پویا برای کشف اهداف واقعی بدافزار، یاد خواهید گرفت. چگونه بدافزارها آگاهی از زمینه را برای شناسایی و دور زدن ماشینهای مجازی و جعبههای شنی بهعلاوه ترفندهای مختلفی که برای خنثی کردن ابزارهای تجزیه و تحلیل استفاده میکنند، مسلح میکنند. شما دنیای ضد معکوس، از روشهای ضد جداسازی و تداخل اشکال زدایی گرفته تا اجرای کد مخفی و تاکتیکهای هدایت اشتباه را کاوش خواهید کرد. شما همچنین به فرار از دفاع، از تزریق فرآیند و روتکیتها گرفته تا بدافزارهای بدون فایل میپردازید. در نهایت، رمزگذاری، رمزگذاری، و پیچیدگیهای مبهمکنندهها و بستهکنندههای بدافزار را کالبدشکافی میکنید تا شیطان درون آن را کشف کنید.با نحوه سوء استفاده از بدافزار از اجزای قانونی ویندوز، مانند Windows API و LOLBins، برای اجرای ناشناخته• از ویژگیهای محیطی و آگاهی از زمینه، مانند زمانبندی CPU و شمارش Hypervisor، برای شناسایی تلاشها برای تجزیه و تحلیل استفاده میکند• دور زدن شبکه و دفاع نقطه پایانی با استفاده از تکنیکهای دور زدن غیرفعال، مانند مبهمسازی و جهش، و تکنیکهای فعال، مانند باز کردن و دستکاری• اشکالزداها را شناسایی میکند و تجزیه و تحلیل کد پویا و استاتیک را دور میزندهمچنین نکاتی برای ساخت آزمایشگاه تجزیه و تحلیل بدافزار و تنظیم آن برای مقابله بهتر پیدا خواهید کرد. تکنیک های ضد تجزیه و تحلیل در بدافزار چه یک مدافع خط مقدم، یک تحلیلگر پزشکی قانونی، یک مهندس تشخیص یا یک محقق باشید، بدافزار Evasive شما را با دانش و مهارت هایی که برای پیشی گرفتن از مخفی ترین دشمنان سایبری امروزی نیاز دارید، مسلح می کند.



نقد و بررسیها
هیچ دیدگاهی برای این محصول نوشته نشده است.