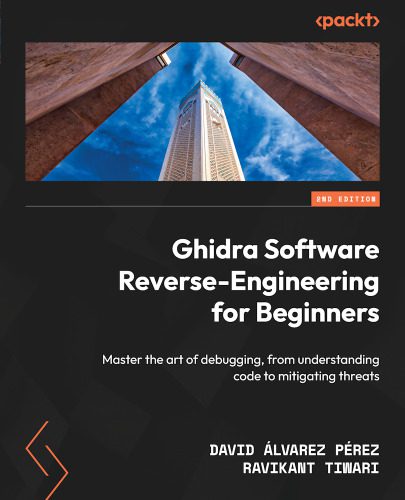
عنوان فارسیمهندسی معکوس نرم افزار Ghidra برای مبتدیان: استاد هنر اشکال زدایی ، از درک کد گرفته تا کاهش تهدیدها
عنوان اصلیGhidra Software Reverse-Engineering for Beginners: Master the art of debugging from understanding code to mitigating threats
ویرایش2
ناشرPackt Publishing
نویسندهDavid Álvarez Pérez Ravikant Tiwari
ISBN 1835889832 9781835889831
سال نشر2025
زبانEnglish
تعداد صفحات0
دسته
امنیت
فرمت کتابepub – قابل تبدیل به سایر فرمت ها
حجم فایل46 مگابایت
آنتونی رابینز میگه : من در 40 سالگی به جایی رسیدم که برای رسیدن بهش 82 سال زمان لازمه و این رو مدیون کتاب خواندن زیاد هستم.
توضیحاتی در مورد کتاب یاد بگیرید که چگونه از Ghidra برای تجزیه و تحلیل کد خود برای آسیب پذیری های بالقوه استفاده کنید و هر دو تهدید بدافزار و شبکه را بررسی کنید ویژگی های کلیدی < ul> بیشترین استفاده از Ghidra را در سیستم عامل های مختلف مانند لینوکس ، ویندوز و MacOS باز کردن باز کردن باز کردن پتانسیل افزونه ها و پسوندها برای جداسازی ، مونتاژ ، تجزیه و اسکریپت مفاهیم پیشرفته مانند تفاوت های باینری ، اشکال زدایی ، باز کردن در دنیای واقعی را بیاموزید نمونه های بدافزار ، و باج افزار مهندسی معکوس خرید کتاب چاپ یا Kindle شامل یک کتاب الکترونیکی رایگان PDF li> توضیحات کتاب نوشته شده توسط دیوید الوارز پرز ، یک تحلیلگر ارشد بدافزار در شرکت Gen Digital ، و Ravikant Tiwari ، ارشد محقق امنیتی در مایکروسافت ، با تخصص در بدافزار و تشخیص تهدید ، این کتاب راهنمای کاملی برای استفاده از Ghidra برای بررسی بدافزار ، ساخت تکه ها و سفارشی کردن ویژگی های آن برای نیازهای امنیت سایبری شما است. Span> این نسخه به روز شده شما را از طریق اجرای قابلیت های Ghidra و خودکار کردن وظایف مهندسی معکوس با افزونه های آن پیاده می کند. شما یاد می گیرید که چگونه محیطی را برای تجزیه و تحلیل بدافزار عملی تنظیم کنید ، از Ghidra در حالت بدون سر استفاده کنید و از اسکریپت Ghidra استفاده کنید تا تشخیص آسیب پذیری را در باینری های اجرایی انجام دهید. مباحث پیشرفته مانند ایجاد افزونه های Ghidra ، اضافه کردن قالبهای باینری جدید ، تجزیه و تحلیل ماژول های پردازنده و کمک به پروژه Ghidra نیز کاملاً تحت پوشش قرار گرفته است. اشکال زدایی از راه دور و هسته و تفاوت باینری و کاربردهای عملی آنها ، به ویژه در تجزیه و تحلیل بدافزار. از باز کردن بدافزار تا تجزیه و تحلیل باج افزار مدرن ، مهارت های لازم برای رسیدگی به چالش های امنیت سایبری در دنیای واقعی را بدست می آورید. در جلوگیری از آسیب پذیری های احتمالی در کد ، گسترش قیدرا برای مهندسی معکوس پیشرفته ، و استفاده از مهارت های خود برای تقویت استراتژی های امنیت سایبری خود. > توسعه و ادغام پسوندهای Ghidra خود کشف کنید که چگونه می توانید از Ghidra در حالت بدون سر استفاده کنید < /span> GHIDRA را برای مهندسی پیشرفته معکوس انجام دودویی انجام دهید. تفاوت برای موارد استفاده مانند وصله و تجزیه و تحلیل آسیب پذیری اشکال زدایی را به صورت محلی و در یک محیط از راه دور انجام دهید مهارت های خود را در سناریوهای تجزیه و تحلیل بدافزار در دنیای واقعی از جمله تجزیه و تحلیل باج افزار و بدافزار باز نشده تشخیص آسیب پذیری اعمال کنید. در باینری های اجرایی با استفاده از اسکریپت Ghidra این کتاب برای این کتاب است برای مهندسان نرم افزار ، محققان امنیتی و متخصصانی که در توسعه و آزمایش نرم افزار کار می کنند که می خواهند تخصص خود را در مهندسی معکوس و امنیت سایبری عمیق تر کنند. تحلیلگران بدافزار مشتاق و محققان آسیب پذیری نیز بسیار سود خواهند برد. تجربه قبلی با جاوا یا پایتون و درک اساسی برنامه نویسی توصیه می شود. span> شروع با Ghidra خودکار کردن وظایف re با اسکریپت های Ghidra > حالت اشکال زدایی Ghidra با استفاده از پسوندهای Ghidra < Span> معکوس کردن بدافزار با استفاده از Ghidra تجزیه و تحلیل بدافزار اسکریپت با استفاده از آنالایزر بدون سر Ghidra باینری متفاوت < دهانه> برنامه حسابرسی باینری ها حسابرسی های باینری برنامه نویسی در حال توسعه افزونه های Ghidra ترکیب قالب های باینری جدید تجزیه و تحلیل ماژول های پردازنده مشارکت در جامعه Ghidra گسترش Ghidra برای مهندسی معکوس پیشرفته اشکال زدایی Unpacking بدافزار درون وحشی باج افزار مهندسی معکوس



نقد و بررسیها
هیچ دیدگاهی برای این محصول نوشته نشده است.